15 perc alatt sikerült egy hackernek feltörnie Amerikában a TeleMessage rendszerét, amit a kormány legmagasabb szintű tisztségviselői használnak. Így akar világuralomra törni az USA? Mondjuk a múltkori Signal-os botrány után nem lepődünk meg.
Kövesd Telegram csatornánkat!
Folyamatosan frissítjük a közel-keleti háború híreivel
és az orosz-ukrán konfliktus rövid híreivel is
Egy hacker feltörte a TeleMessage rendszerét, és ügyféladatokat – köztük bizalmas üzenetváltásokat – szerzett meg. Az izraeli cég módosított, archiválásra alkalmas változatokat kínál titkosított üzenetküldő appokból, például a Signalból, különösen az amerikai kormányzati felhasználók számára. A támadó olyan adatokat szerzett meg, amelyek között szerepeltek egyes csoportos és privát üzenetváltások tartalmai, többek közt a WhatsApp, Telegram és WeChat módosított változataiból is.
A hackelés különösen súlyos következményekkel járhat, mivel a TeleMessage rendszereit az amerikai kormány legmagasabb szintű tisztségviselői is használták. Mike Waltz, nemzetbiztonsági tanácsadó véletlenül egy kabinetülésen árulta el, hogy a TeleMessage-féle Signal verziót használja. Üzenetváltásai között olyan címzettek is szerepeltek, mint Marco Rubio, Tulsi Gabbard és J.D. Vance. Bár a hacker nem férhetett hozzá Waltz vagy a kabinet tagjainak konkrét üzeneteihez, az eset rámutat arra, hogy ezek az archivált üzenetek nem voltak valódi végponttól végpontig titkosítva, miután bekerültek a TeleMessage rendszerébe.
Mit talált a hacker?
A kiszivárgott adatok között megtalálhatók a Vám- és Határőrség (CBP), a Coinbase kriptovaluta-tőzsde és más pénzügyi szervezetek kommunikációs töredékei is. A támadó, aki mindössze 15-20 perc alatt jutott be a rendszerbe, képes volt hozzáférni a TeleMessage adminisztrációs felületéhez az ott tárolt jelszavak és felhasználónevek segítségével.
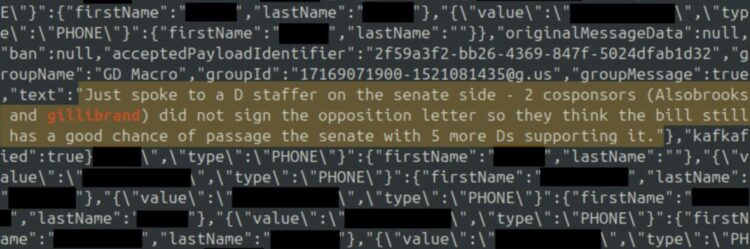
A képernyőfotók szerint olyan csoportos beszélgetések is érintettek voltak, amelyek aktív politikai egyeztetéseket tartalmaztak.
- Egy üzenet például a szenátusban tárgyalt, nagy vitát kiváltó kriptovaluta-törvény elfogadásával kapcsolatos tárgyalásokat részletezte.
- Más képernyőképeken CBP-tisztségviselők, Coinbase és Galaxy Digital alkalmazottak, valamint a Washington állam rendőrség hírszerzési osztályának elérhetőségei is szerepelnek.
A TeleMessage rendszere egy Amazon AWS infrastruktúrán fut Észak-Virginiában. A módosított Signal alkalmazás pedig erre a szerverre küldi az üzeneteket archiválás céljából. Bár a cég korábbi kommunikációja azt állította, hogy a végponttól végpontig tartó titkosítás nem sérül, valójában az archív másolatokat nem védték megfelelően.
A rendszer – az archiválás miatt – gyakorlatilag harmadik félként csatlakozik a beszélgetésekhez, ami alapjaiban kérdőjelezi meg a biztonságot.
A feltörés rávilágít arra az aggasztó gyakorlatra, amely során titkosított kommunikációs platformokat módosítanak archiválási célból, miközben a felhasználók – köztük kormányzati és pénzügyi intézmények – azt hihetik, hogy üzeneteik továbbra is ugyanolyan védettek. A mostani eset világossá teszi, hogy ez a védelem csak illúzió, és a legszenzitívebb információk is könnyen illetéktelen kezekbe kerülhetnek.
Bár tudjuk, hogy Amerikában már nem feltétlen szükséges ehhez a művelethez egy hacker, mert simán előfordulhat, hogy véletlenszerű embereket bevesznek olyan beszélgetésekbe, ahol a világ nagy dolgairól esik szó… Ahogy történt ez idén márciusban is, amikor chaten beszélték meg az USA vezetői a Jemen elleni bombázás részleteit és véletlenül egy ellenzéki újságírót is felvettek.
https://szentkoronaradio.com/blog/2025/03/26/derekba-torhet-mike-waltz-karrrierje-amiert-chaten-targyaltak-meg-egy-bombazas-reszleteit/
https://szentkoronaradio.com/blog/2025/04/21/az-amerikai-vedelmi-miniszter-csaladjanak-is-elkuldte-signalon-a-jemeni-tamadas-terveit/
(itbusiness.hu nyomán Szent Korona Rádió)